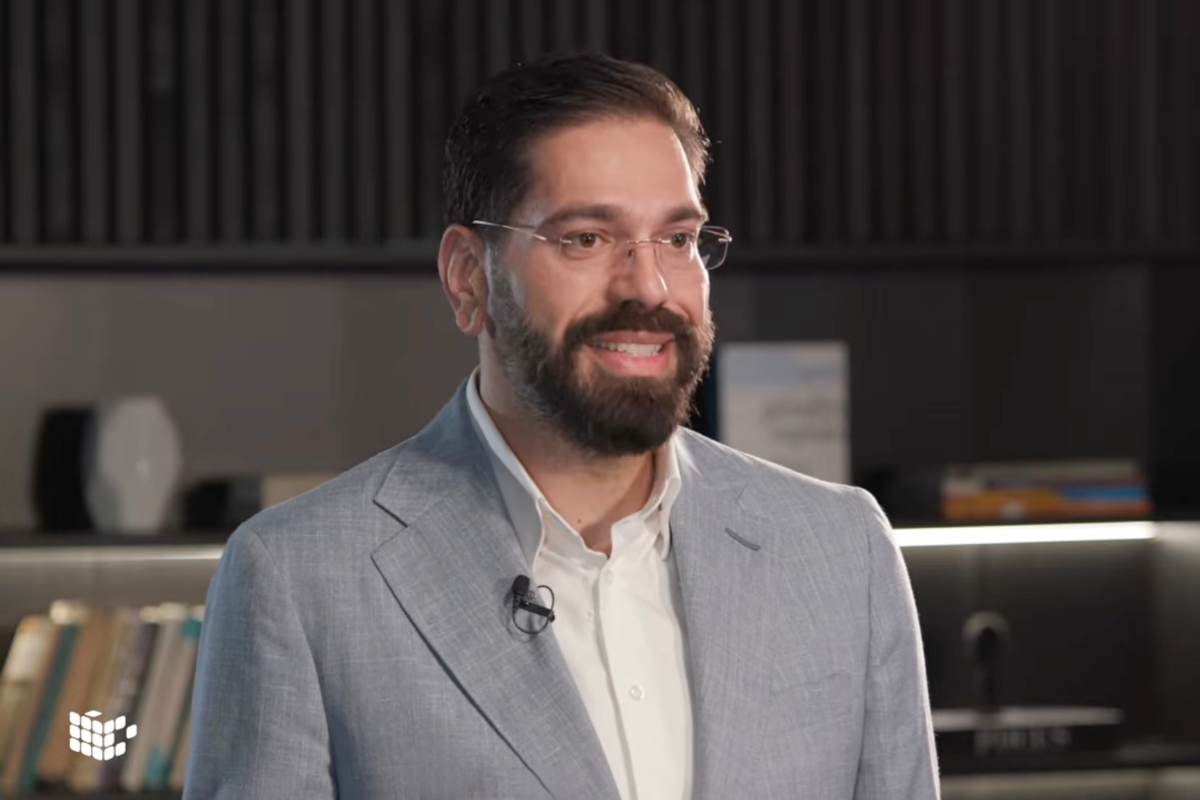
Nicio companie nu este prea mică pentru a deveni ținta unui atac cibernetic, avertizează Andrei Avădănei. Atacatorii caută vulnerabilități la scară largă și nu fac diferența între o companie cu afaceri de miliarde și una abia lansată.
Aș recomanda companiilor care cred că sunt prea mici pentru a fi ținta unui atac cibernetic să se apuce de treabă. Atacatorii încearcă să scaneze tot internetul, deci tot ce este accesibil pe internet, pentru a găsi victime. Și ei nu se uită că ai 10 miliarde cifră de afaceri sau 100.000 de euro și abia te-ai lansat.
Riscul a crescut odată cu dezvoltarea AI, care a redus timpul necesar pentru exploatarea unei vulnerabilități. Potrivit lui Andrei Avădănei, în prezent poate fi vorba de doar câteva ore de la apariția unei vulnerabilități până când aceasta este pregătită pentru a fi folosită într-un atac.
În momentul de față, odată cu AI, mai ales, vorbim de ore din momentul în care apare o vulnerabilitate nouă în orice sistem, fie că vorbim de o platformă cum e WordPress, fie că vorbim de soluții Enterprise, până când acea vulnerabilitate este armată, cum îi spunem noi.
Odată obținut accesul într-o companie, consecințele pot merge de la criptarea sau furtul datelor până la atacuri ransomware. Uneori, însă, efectele reputaționale și pierderea clienților sunt mai greu de depășit decât incidentul în sine.
De foarte multe ori, mai rău decât toate aceste lucruri este reputația companiei, care este afectată, pleacă clienții și îți vine foarte greu să îți mai revii. Am avut situații când chiar am răspuns la astfel de incidente și compania, după un an și jumătate și după foarte, foarte multe investiții, încă nu și-a revenit complet la nivelul de la care pornise.
AI, folosită și pentru atac, și pentru apărare
AI este folosită de ambele părți, însă există o diferență între modul în care poate fi utilizată ofensiv și modul în care poate fi integrată în apărarea unei organizații.
Atacatorii pot folosi AI pentru a identifica și exploata vulnerabilități, inclusiv după ce au obținut acces într-o infrastructură. În apărare, în schimb, organizațiile nu își pot permite să transfere complet către un sistem automat decizii care pot avea un impact major asupra activității.
Dezavantajul este că pe zona ofensivă este all-in, pe zona de apărare este cu mănuși în continuare, tocmai pentru că ai nevoie de o decizie umană în cunoștință de cauză, pe baza rezultatelor generate de inteligența artificială.
În același timp, Andrei Avădănei consideră că specialiștii cu experiență care știu să folosească AI pentru analiza unor volume mari de informații vor avea un avantaj important în următorii ani. Tocmai de aceea, recomandarea sa pentru cei aflați la început de drum este să nu sară peste fundamente.
De la aproximativ 60 de participanți la peste 2.500
DefCamp a început în 2011, la Bran, cu aproximativ 60 de participanți. În prezent, evenimentul adună peste 2.500 de participanți și a devenit cea mai mare conferință de securitate cibernetică din Europa Centrală și de Est.
Ideea conferinței a apărut într-o perioadă în care comunitățile de cybersecurity din România interacționau în mare parte online, iar participarea tinerilor la marile conferințe internaționale presupunea costuri greu de susținut.
În afară existau deja conferințe, DEF CON, Black Hat, conferințe internaționale cu zeci de mii de participanți. Și costau enorm de mult pentru un tânăr, era aproape imposibil să poți ajunge acolo și să te bucuri de experiență și am zis: hai să încercăm să copiem acel lucru, acel ecosistem, să-l aducem la noi acasă.
Zona de conferință a venit cumva natural și din nevoia pe care am sesizat-o în cadrul comunităților: voiam să ne întâlnim fizic. Toți eram până la acel moment ascunși în spatele unor nickname-uri sau nu interacționaserăm niciodată.
Cred că am avut trei sau patru prezentări, pentru că nu am găsit mai mulți speakeri care să vrea să vorbească public. A fost o experiență destul de dificilă.
Cred că răbdarea e primul lucru pe care trebuie să-l ai. Următorul aspect de care trebuie să ții cont este că trebuie să te reinventezi constant. Securitatea cibernetică în 2011 arăta complet diferit față de astăzi. Acum vorbim de o industrie în adevăratul sens al cuvântului.
Ca să poți construi o conferință de amploare, trebuie să ai răbdare și să insiști. Cred că ăsta este elementul principal care a construit DefCamp de-a lungul timpului.
De la specialist tehnic la antreprenor
În 2015, Andrei Avădănei a fondat Bit Sentinel, companie care oferă servicii de securitate cibernetică.
Cea mai mare provocare a Bit Sentinel întotdeauna pentru mine a fost cum traduc pasiunea mea pentru zona de cybersecurity și cunoștințele mele din domeniu într-o chestiune ce poate fi împachetată în servicii, poate fi înțeleasă de oameni din organizații mari, din zona de C-level și așa mai departe.
Cred că cea mai mare greșeală din care am învățat cel mai mult este că nu am investit suficient de repede în zona de vânzări.
Ai nevoie și de vânzări, ai nevoie și de experți foarte buni, ai nevoie și de oameni care leagă relații în cadrul echipelor și așa mai departe, astfel încât tot ecosistemul să funcționeze.
Încă nu reușim să ne dezvoltăm foarte bine pe piața internațională, din punctul meu de vedere. Probabil ne lipsesc acele cunoștințe pe care și eu le am ca un minus: zona de sales, zona de marketing, zona de a gândi mare. Iar în rest, aș zice că suntem pregătiți să ne batem cu orice alt startup, atât european, cât și internațional, fără nicio problemă.
Următorul pas, din punctul meu de vedere, este cum putem face BitSentinel mai prezent în afară. Pentru mine personal, ăsta e următorul challenge.
Despre cum a descoperit programarea și securitatea cibernetică
Interesul lui Andrei Avădănei pentru programare a apărut în adolescență. Voia să înțeleagă cum funcționează sistemul și cum îl poate păcăli, încercând să creeze un cheat care să nu fie detectat la Counter-Strike.
Matematica a fost capul de afiș și ce mi-a plăcut cel mai mult, cred că până în clasa a X-a, după care am descoperit destul de rapid, cred că la 13-14 ani, programarea în Pascal și, ușor-ușor, în liceu m-am concentrat doar pe informatică.
Cred că de la început mi-a plăcut să înțeleg și cum pot să-l păcălesc și cumva mi-am dat seama destul de repede că aceste două lucruri sunt complementare. Trebuie să înțelegi foarte bine cum funcționează un sistem și apoi să identifici potențiale breșe.
La momentul respectiv era o plăcere. Nici nu exista conceptul de securitate cibernetică așa cum îl știm noi astăzi. Majoritatea discuțiilor se învârteau în zona de «cum să faci un virus». Acesta era topicul principal pe care îl găseam pe toate forumurile românești de securitate cibernetică.
Blogul World IT Era un alt mod de a transmite ceea ce învățam. Învățam foarte multe lucruri, atât din zona de programare, aplicații, cât și din zona de securitate. Nu mi-am dat seama neapărat de potențialul pe care îl avea. Era mai degrabă un mod de a împărtăși informațiile pe care le acumulam.
Despre diferența dintre specialistul în securitate și „infractorul” cibernetic
Securitatea cibernetică în 2011 arăta complet diferit față de astăzi. Atunci ne izbeam de provocarea de a explica ce înseamnă white hacking, ce înseamnă specialiști în securitate cibernetică. Toată lumea ne asimila cu „infractorii”, cu cei din Râmnicu Vâlcea care furau carduri și așa mai departe. Deci plecam cu o provocare semnificativă.
Cunoștințele pe care le ai pot fi folosite în ambele sensuri. Poți să le folosești în scopul de a proteja, de a preveni anumite atacuri, sau pot fi folosite de persoane rău intenționate.
Din modul de gândire al unui white hacker cred că am păstrat partea de a gândi un pic mai out of the box, de a gândi ofensiv, mă ajută în continuare să identific oportunități mai repede.
Despre noua generație de specialiști
CyberEDU, proiect desprins în 2020, a ajuns la peste 35.000 de utilizatori din peste 45 de țări. Proiectul a pornit tot din identificarea unei nevoi: lipsa unui cadru în care cei interesați de securitate cibernetică să poată exersa. Platforma a evoluat ulterior către o zonă de pregătire practică, inclusiv prin simularea unor infrastructuri și atacuri reale.
Simulăm infrastructura reală a unei companii și diverse atacuri care se pot întâmpla, iar specialiștii trebuie să identifice și să rezolve acele probleme.
Sunt extraordinar de pasionați și își doresc foarte mult să iasă în evidență. Sunt cu totul alt material față de cel în care am crescut eu. Le place să lucreze mai mult în echipă. (...) Și sunt foarte buni.
UNbreakable este un alt proiect lansat în 2020 de Andrei Avădănei, care a adunat până acum peste 6.000 de participanți și a ajuns la elevi și studenți din peste 150 de licee și 20 de universități.
În practică, în industrie, tu nu ai nevoie tot timpul de cei mai buni din domeniu ca să rezolve o problemă. Ai nevoie de suficienți oameni expuși și experți în domeniu care să rezolve problemele de zi cu zi, care poate nu apar în interviuri, reportaje și așa mai departe, dar rezolvă problemele pe care noi nu le vedem în această industrie.
Despre ce ar trebui să învețe cei care intră acum în cybersecurity
Recomandarea mea este în continuare să înveți baza, chiar dacă AI schimbă complet ecosistemul și pe zona de cybersecurity. Singurul meu sfat este să continue să învețe conceptele de bază și abia apoi să experimenteze cu zona de inteligență artificială.”
Despre măsurile pe care ar putea să le ia companiile și persoanele fizice
Să ai backup este cel mai important lucru. Să activezi MFA, multifactor authentication, adică să ai un al doilea pas de autentificare la toate conturile critice. Să faci periodic o analiză, să mergi la doctor, să-ți verifici parametrii, să vezi ce-ți recomandă doctorul și să iei anumite măsuri.
Cred că cea mai mare problemă pe care o identificăm la persoane fizice este că își salvează parolele în browser. Recomand tuturor să-și pună un manager de parole separat. Asta e cea mai importantă recomandare în 2026 pentru oricine. Iar a doua ar fi să ne instalăm o soluție antivirus. În continuare rămâne relevant și rezolvă foarte multe dintre atacurile pe care cu toții le întâmpinăm.
Despre munca din cybersecurity care nu se vede
În cybersecurity e foarte greu să te lauzi cu ce faci cu adevărat, care e impactul tău, ce incidente ai prevenit, pentru că la televizor apar doar acele momente neplăcute, dar nu apar celelalte zeci, sute de zile în care infrastructura respectivă a stat în picioare și a fost protejată de toate amenințările.
Despre ce și-ar dori să rămână în urma proiectelor sale
Nu cred că mă aștept să se vorbească neapărat de ce am făcut eu, per se, cu activitățile noastre. Mai degrabă, probabil vom vorbi despre oameni care au trecut, poate, prin UNbreakable, DefCamp și alte inițiative și au ajuns la un nivel extraordinar. Și mai degrabă despre asta aș vrea să citesc.